Sicurezza informatica NIS-2, CRA e IEC 62443: cosa significano per l’automazione industriale e come le aziende possono prepararsi
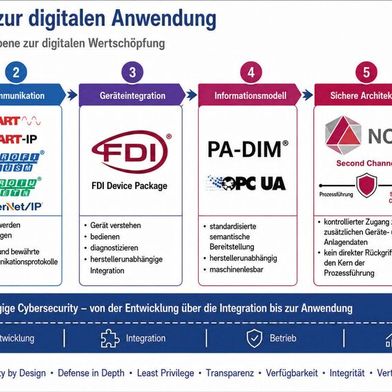
NIS-2, CRA e IEC 62443: questo trio di direttive e norme sta attualmente interessando il settore dell’automazione dei processi e sta definendo nuovi standard in materia di sicurezza informatica. Mentre la NIS-2 verte su temi quali la gestione dei rischi, gli obblighi di segnalazione e la responsabilità, la CRA riguarda i requisiti per i prodotti digitali e la norma IEC 62443 definisce un approccio strutturato alla sicurezza informatica dei sistemi di automazione.
La crescente digitalizzazione dei processi industriali comporta, oltre a un aumento dell’efficienza, anche nuove sfide in materia di sicurezza informatica. Due importanti quadri normativi dell’Unione Europea, la direttiva NIS 2 (Network and Information Security Directive 2) e il Cyber Resilience Act (CRA), stabiliscono nuovi standard per la protezione dei sistemi di automazione industriale. Queste normative hanno un impatto significativo sulle aziende del settore dell’automazione, in particolare per quanto riguarda la sicurezza, la conformità e la continuità operativa.
Inscrivez-vous ou connectez-vous pour lire cet article
Vous devez être inscrit pour pouvoir lire cet article en entier. Une inscription gratuite vous donne accès à des informations exclusives.
Avez-vous déjà un compte ? Accedi qui